Telegram (AI) YouTube Facebook X
En
Hackers3

СМИ: вымогатели REvil потребовали от компьютерного гиганта Acer $50 млн в Monero

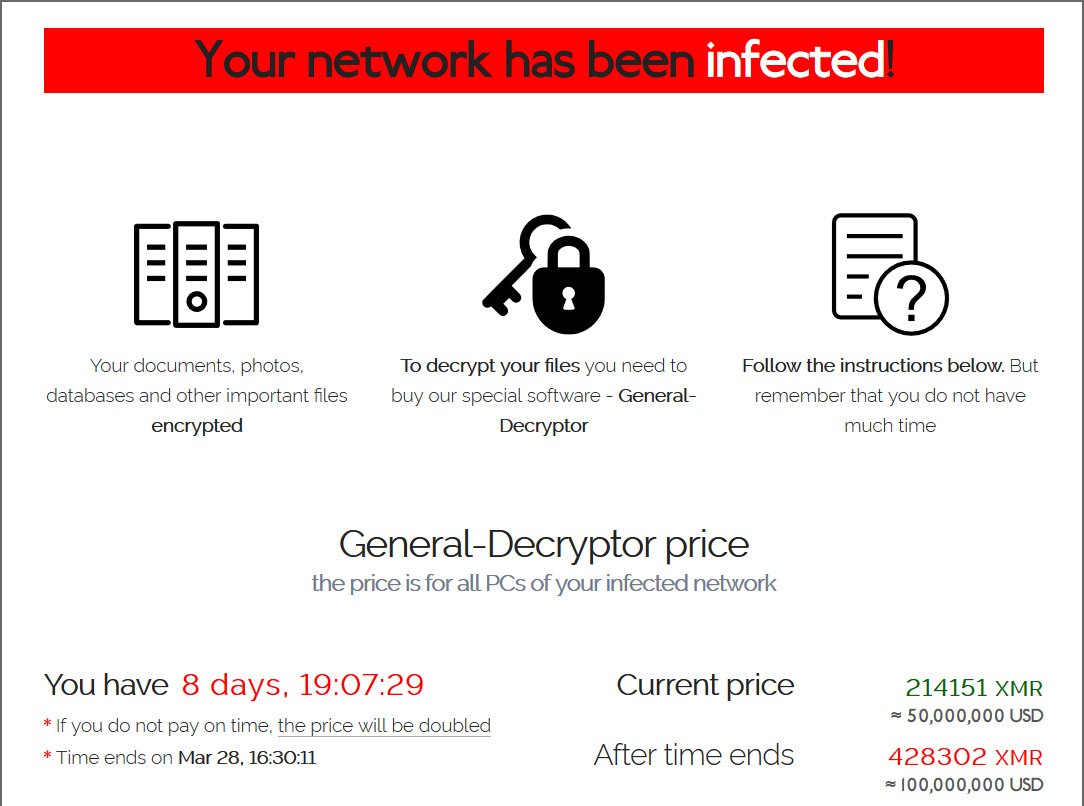
Хакерская группировка REvil зашифровала файлы тайваньской компании Acer и потребовала заплатить $50 млн в криптовалюте Monero. Об этом сообщает BleepingComputer.

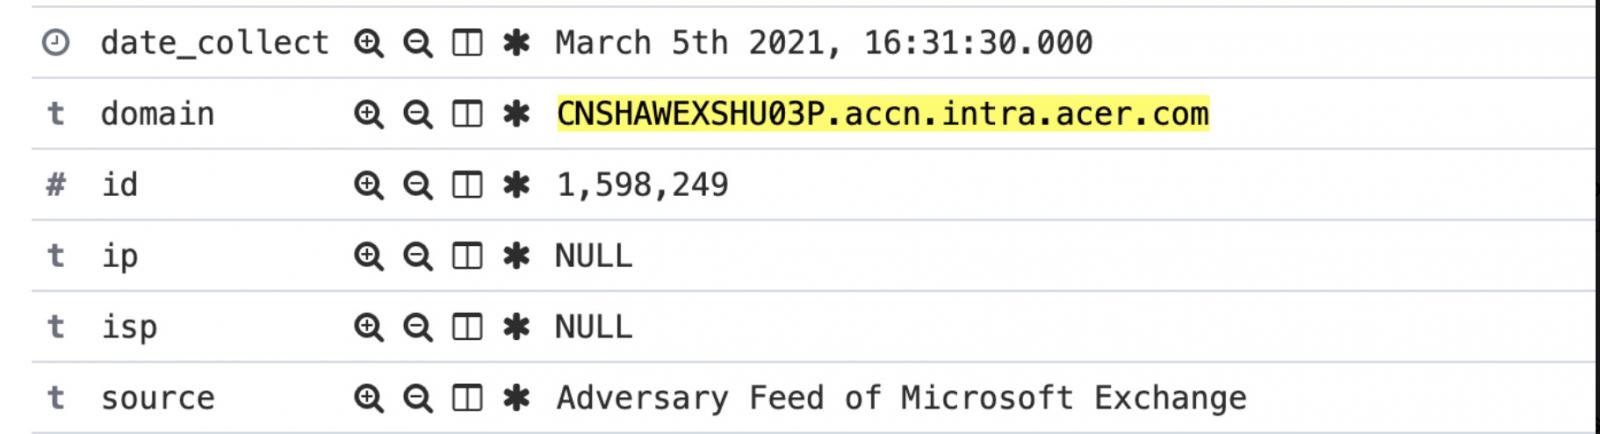
По предположению экспертов, вирус-шифровальщик попал в систему через уязвимость принадлежащего Acer сервера Microsoft Exchange.
СМИ: вымогатели REvil потребовали от компьютерного гиганта Acer $50 млн в Monero

Возможная эксплуатация Microsoft Exchange. Данные: BleepingComputer.

С 14 марта представители REvil вымогали деньги за дешифратор файлов и предотвращение утечки конфиденциальной информации. Запрошенные ими $50 млн являются крупнейшим публичным выкупом.

Также в своем послании хакеры просили Acer «не повторять судьбу SolarWind», не объяснив подробностей.
СМИ: вымогатели REvil потребовали от компьютерного гиганта Acer $50 млн в Monero

Требование выкупа. Данные: BleepingComputer.

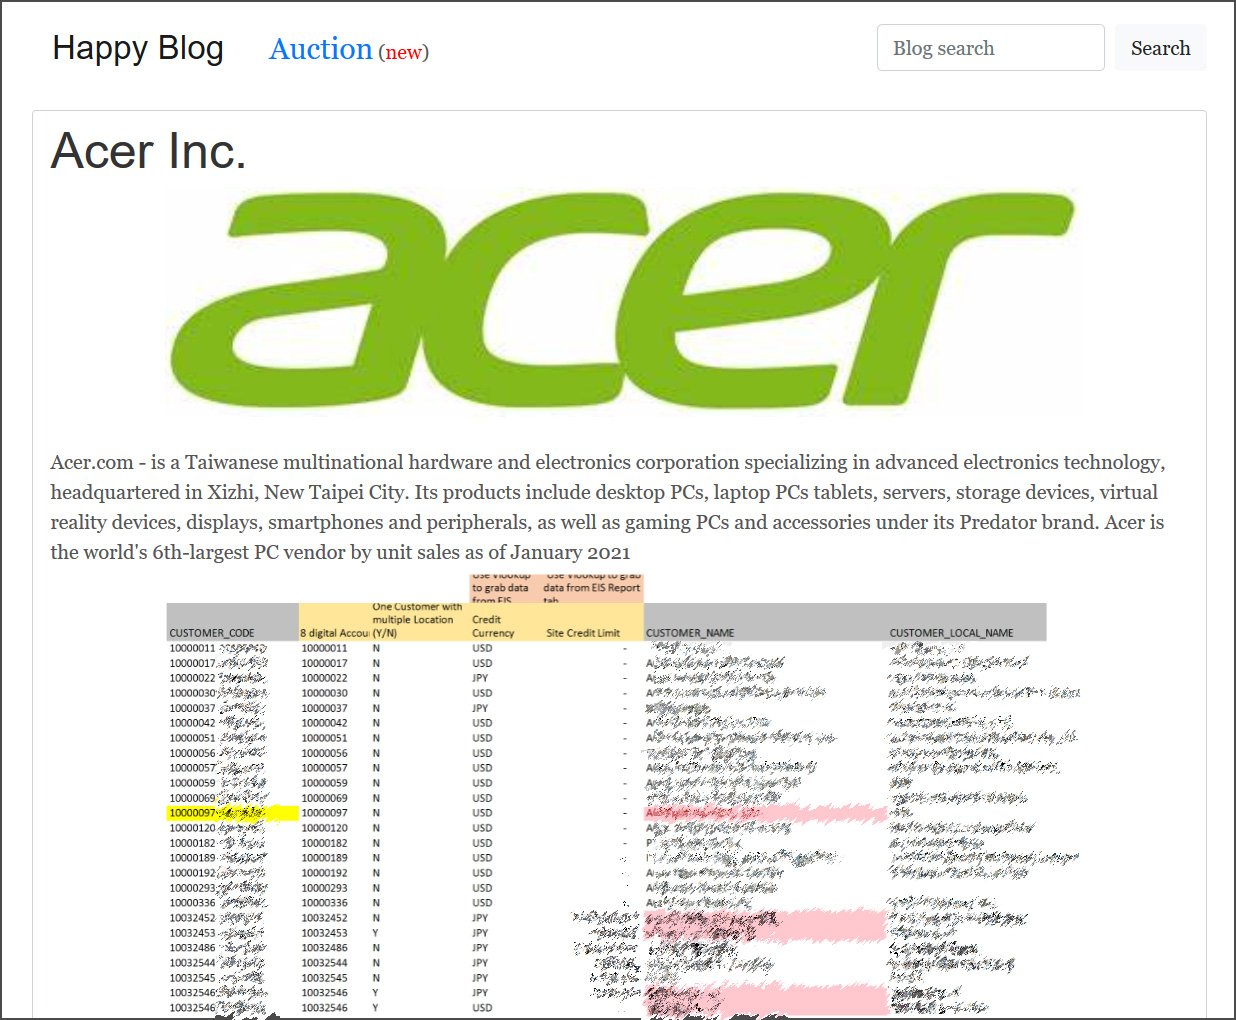
18 марта вымогатели выложили на сайт изображения якобы украденных файлов, содержащие финансовые таблицы, банковские балансы и сообщения.
СМИ: вымогатели REvil потребовали от компьютерного гиганта Acer $50 млн в Monero

Утечка данных Acer на сайте вымогателя REvil. Данные: BleepingComputer.

Представители Acer не подтвердили и не опровергли информацию об атаке REvil, сославшись на продолжающееся расследование.

«Компании, подобные нашей, постоянно подвергаются атакам. Мы сообщили о недавних аномальных ситуациях в правоохранительные органы и органы по защите данных в нескольких странах», – добавили в Acer.

Напомним, в апреле 2020 года вирус-вымогатель REvil (ранее Sodinokibi) стал четвертым по распространенности шифровальщиком. Тогда его создатели заявили о намерении отказаться от биткоина в пользу Monero, чтобы затруднить отслеживание транзакций.

По данным октября 2020 года, годовой заработок хакеров из REvil превысил $100 млн.

Подписывайтесь на новости ForkLog в Telegram: ForkLog Feed — вся лента новостей, ForkLog — самые важные новости и опросы.

Подписывайтесь на ForkLog в социальных сетях

Telegram (основной канал) Facebook X
Нашли ошибку в тексте? Выделите ее и нажмите CTRL+ENTER

Материалы по теме

Фейковый блокировщик рекламы уличили в майнинге Monero

В пиратских версиях офисных приложений обнаружено ПО для кражи данных и криптовалюты

Уязвимости серверов Apache, Oracle и Redis использовали для майнинга Monero

Полиция Норвегии попытается отследить транзакции в Monero и Dash в поисках жены миллионера

Национальный центр киберпреступности Норвегии попытается отследить потоки транзакций в Monero (XMR) и Dash (DASH), чтобы выйти на след пропавшей жены миллионера Тома Хагена.

Оператор Crackonosh заработал почти $2 млн в Monero на любителях GTA и The Sims

Microsoft уличила хакеров в краже данных под прикрытием майнинга Monero

Рикардо Спаньи рассказал об атаке на сеть Monero

Неизвестные использовали Telegram для скрытого майнинга Monero

Специалисты по кибербезопасности компании Splunk рассказали о новой волне атак посредством десктопной версии мессенджера Telegram для скрытого майнинга криптовалюты Monero.

Обнаружен ботнет, заразивший около 5000 компьютеров для скрытого майнинга Monero

Специалисты подразделения Talos компании Cisco выявили ботнет Prometei, позволявший использовать компьютерные системы пользователей для добычи криптовалюты Monero. Об этом сообщается в блоге компании.

Мы используем файлы cookie для улучшения качества работы.

Пользуясь сайтом, вы соглашаетесь с Политикой приватности.

OK